買來的帳號怎麼用 cookie 登入:乾淨環境、AdsPower 逐步、以及不裝軟體的做法
cookie 登入是把賣家匯出的一段登入狀態貼進你的瀏覽器,讓平台看到一個既有的工作階段,而不是一次陌生裝置的密碼登入,所以多半不會跳驗證。前提有三個:一個帳號一個獨立的瀏覽器設定檔、網路地區與帳號地區相符、cookie 還沒過期。
賣家說「記得用 cookie 登」,但沒人說怎麼用。這篇從頭講:cookie 登入在做什麼、環境要先準備什麼、AdsPower 每一格填什麼、不想裝軟體又該怎麼做,以及失敗時看症狀怎麼判。
這篇是從一段客服對話長出來的。客人買完號,賣家提醒「有 cookie,記得用 cookie 登」,客人回「怎麼用」,然後是「可以教我嗎」。這三句話幾乎每週都會出現一次,而問題不在客人笨,是這件事從來沒有人從頭講過:cookie 登入到底在做什麼、要先準備什麼、每一格填什麼。
先講結論:
cookie 登入是把「已經登入的狀態」搬過來,不是把密碼搬過來。 它降低的是「陌生裝置第一次登入」被攔下來的機率,不是讓帳號變安全。 三個前提缺一個就會失敗:獨立的瀏覽器設定檔、地區相符的網路、還沒過期的 cookie。
一、cookie 登入在做什麼
你在任何網站按下「登入」之後,網站會發一段憑據給你的瀏覽器存著,之後每次開頁面,瀏覽器都把它一起送出去,網站就知道「這是剛才登入的那個人」。那段東西就是 cookie。
所以 cookie 登入不是一種破解,是把那段憑據原樣搬過來。 平台收到的是「一個既有的工作階段」,而不是「一次來自陌生裝置的密碼登入」。
以 Facebook 來說,關鍵的是其中兩顆:c_user 存的是使用者編號,xs 存的是工作階段密鑰,兩顆合起來決定平台認不認得你已經登入。憑證附的那一大段 JSON 裡通常還有十幾顆別的,一起貼進去就好,不要自己挑。
為什麼賣家寧可你別用密碼
官方文件自己就寫得很清楚:只要有人從陌生的瀏覽器或行動裝置登入,系統就會要求一組登入碼。所以用密碼登入的時候,平台看到的是這樣一組事實:一台從沒見過的裝置、一個從沒見過的位置、一組正確的密碼。
這三件事湊在一起,正是帳號被盜的標準長相。 平台的風控不知道你是合法的買家,它只能照樣攔下來,於是你就卡在簡訊驗證、認朋友照片、上傳證件那幾關。憑證裡的手機通常不是你能收簡訊的,證件更不可能是你的,所以一旦卡住就很難走出來。
cookie 登入繞開的是這一關,而不是繞開平台的安全機制。帳號本身有問題、素材違規、加碼太快,cookie 一樣救不了。
二、動手之前要先備齊三樣
順序很重要:這三樣要在你貼 cookie 之前就位,事後補等於重來。
| 要準備的 | 為什麼 | 做不到的替代 |
|---|---|---|
| 一個獨立的瀏覽器環境 | cookie 與登入狀態會互相看到,混用等於把兩顆號綁在一起 | Chrome 內建的「新增設定檔」就夠 |
| 一條不會跳的網路 | 地區差太遠、或每次都換出口,等於一直在自報異常 | 固定家用寬頻、同一張 SIM 的熱點 |
| 憑證裡的那段 cookie | 沒有它就只能走密碼那條路 | 沒附 cookie 的商品就照密碼加 2FA 登 |
第二項最常被誤解。 很多人以為重點是「換一個乾淨的 IP」,實際上重點是不要一直換。一條穩定的家用寬頻,比一條每次連線都換出口的機房線路安全得多。完整的判準在買號前先把設備與網路準備好。
第三項要先確認再動手:打開憑證,看有沒有一段以 [ 開頭、密密麻麻寫著 name 與 value 的文字。 有就是 JSON 格式的 cookie,沒有就是這個品項不附,別在那裡找半天。附不附是看商品不是看賣家心情,目錄每一個品項的「發貨格式」都寫得出來,買之前就看得到。
為什麼這一步要在拿到憑證的當下做完
2026 年 9 月 15 日查我們目錄的即時資料:Facebook 類 50 個顯示群組裡,88% 的保固窗口只有 1 小時,其餘幾組是 1 天。換句話說,你能無條件回報「貼了進不去」的時間,多數情況下就是拿到憑證之後的那一個小時。
這個數字會直接改掉先後順序:環境要在下單之前就準備好。 真正吃掉那一小時的從來不是貼 cookie 這個動作,那件事三十秒就做完了;吃掉時間的是「我還沒裝擴充功能」「我不知道設定檔在哪」「我的代理還沒買」。等憑證到手才開始查這些,窗口就在你查資料的時候過去了。
三、做法 A:用 AdsPower(要管很多顆的話)
AdsPower 這類工具的價值不在「偽裝」,在管理:十顆號就是十個獨立環境,靠手動開設定檔會亂,而它把環境、代理、cookie、備註綁成一張卡片。一兩顆號其實用不到,直接跳第四節。
下面每一張圖都是在我們自己的 AdsPower 上拍的,欄位裡填的是假資料。
步驟 1:新建瀏覽器環境,填名稱與 cookie
左側藍色的「新建瀏覽器」開啟建立表單。表單分成五段:基礎設定、代理資訊、帳號平台、指紋配置、進階設定。第一段長這樣:
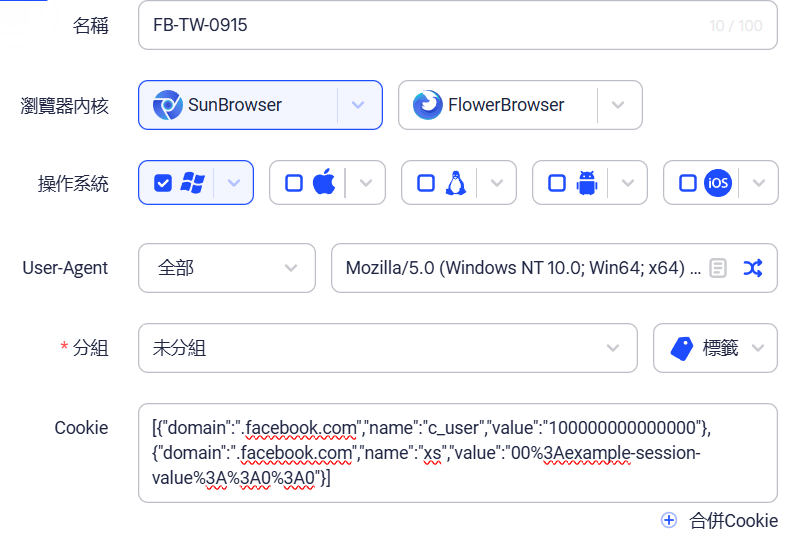
- 名稱用你自己看得懂的,建議「平台+地區+購買日」,例如
FB-TW-0915。十顆號之後你會感謝現在的自己。 - 瀏覽器內核、操作系統、User-Agent 全部不要動,預設就好。
- Cookie 欄位在最下面,欄位自己的提示寫著支援 JSON、Netscape、Name=Value 三種格式。憑證給的通常是 JSON,也就是以
[開頭那一大段,整段貼進去。
步驟 2:代理資訊
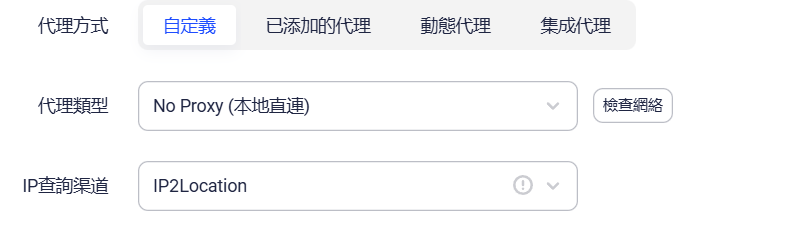
代理方式選「自定義」,代理類型選你買的那一種(HTTP、HTTPS、SOCKS5、SSH),把主機、埠、帳號、密碼填進去。用自己家裡的網路就維持 No Proxy(本地直連),那不是偷懶,帳號地區跟你的網路差不多的話,固定家用寬頻本來就比機房線路穩。
填完可以按旁邊的「檢查網絡」確認那條線通不通,那一步省下來的是「開了瀏覽器才發現代理是死的」。
步驟 3:帳號平台(客人最常卡在這裡)
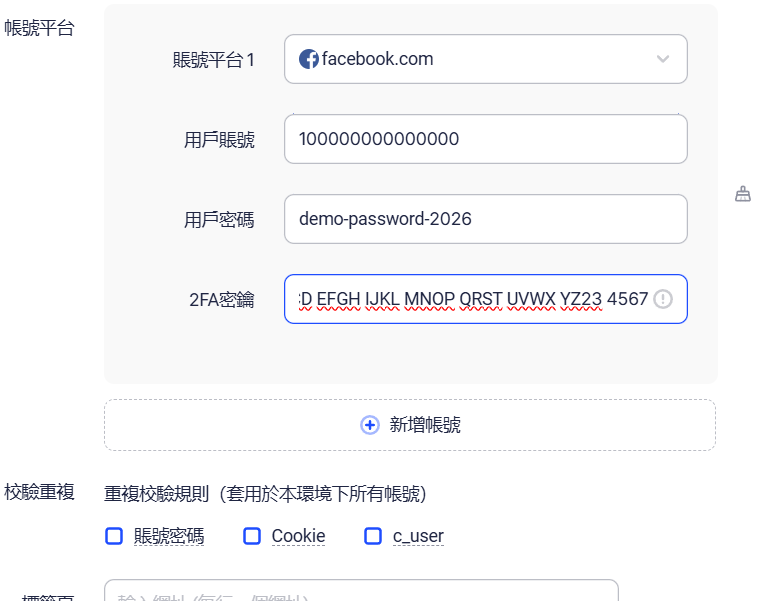
這一段就是「facebook 帳密要填哪裡」的答案。點「新增帳號」,先在下拉選單選 facebook.com,展開之後才會出現三個欄位:
| 欄位 | 填什麼 | 常見誤解 |
|---|---|---|
| 用戶賬號 | 憑證裡的帳號,多半是一串數字的使用者編號,也可能是信箱 | 不用加 @,也不用填網址 |
| 用戶密碼 | 憑證裡的密碼,原樣貼上 | 貼完不要順手改密碼 |
| 2FA密鑰 | 那一長串只有 A–Z 與 2–7 的金鑰,不是六位數驗證碼 | 填錯這格最常見,詳見2FA 金鑰怎麼用 |
填了這一段,AdsPower 開瀏覽器時會自動帶你到登入頁並填好帳密,所以它跟 cookie 不衝突:cookie 有效就直接進站,cookie 死了還有帳密可以按。兩個都填才是完整的,只填一個等於少一條後路。
下面那排「校驗重複」可以勾 c_user,它會擋住你把同一顆號重複建成兩個環境。十顆號以上一定要勾,重複建環境是亂掉的第一步。
步驟 4:這個紅字錯誤代表什麼
如果你的 cookie 不是 JSON 而是 name=value 那一種(看起來像 c_user=...; xs=...; fr=...),按確定會跳出這行紅字:
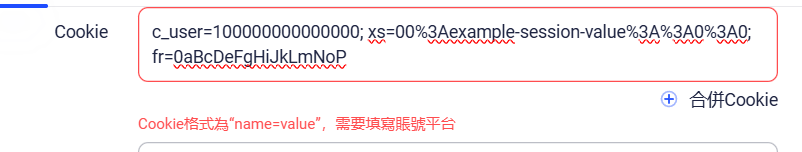
我們在 2026 年 9 月 15 日實測了兩種情況:貼 JSON、帳號平台留空,存得起來;貼 name=value、帳號平台留空,就是上面這個錯誤。 原因不難理解:JSON 每一顆 cookie 自己帶著 domain,AdsPower 知道要把它寫到哪個網站;name=value 只有名字跟值,沒有網域,所以它要你指定帳號平台,才知道這段 cookie 屬於誰。
所以解法不是重貼,是回去把帳號平台那一段填完,或是向賣家要 JSON 格式的那一版。
步驟 5:儲存並開啟
按「確定」存檔,回到環境管理清單按「打開」。瀏覽器開起來之後,網址列輸入 facebook.com。
代理要在按「打開」之前就設好。 這是最常見的順序錯誤:先把瀏覽器開起來逛了一圈,才想到代理還沒設,那時候第一批請求早就從你自己的出口送出去了。設定是在開啟的那一刻生效的,開起來再改要關掉重開。
做對了會看到什麼
開啟之後直接進到動態消息,左上角看得到那個帳號的名字。這就是成功。
如果進到的是登入頁,不要急著輸入密碼,先看第五節的症狀對照。
四、做法 B:不裝軟體(一兩顆號的正確選擇)
只有一兩顆號的話,Chrome 內建的功能加一個擴充功能就夠,成本是零。
- 建一個獨立設定檔。 Chrome 右上角頭像 → 新增 → 取名。每個設定檔有自己的 cookie 與登入狀態,彼此看不到。
- 在那個新設定檔裡安裝一個 cookie 匯入擴充功能(Cookie-Editor 這類)。注意是在新設定檔裡裝,不是在你平常用的那個。
- 先開一次
facebook.com,停在登入頁就好。cookie 要有對應的網域才貼得進去。 - 點擴充功能圖示 → Import → 貼上整段 JSON → Import。
- 重新整理頁面。
第 5 步是最多人漏掉的一步。 貼完 cookie 的當下畫面不會有任何變化,因為那一頁是用舊的狀態要來的。要重新整理,瀏覽器才會帶著新 cookie 再問一次。很多人以為貼失敗了,於是又貼一次、又清一次,反而把自己弄糊塗。
兩種做法怎麼選
| Chrome 設定檔 | AdsPower 這類工具 | |
|---|---|---|
| 成本 | 零 | 免費方案有名額上限,超過要付費 |
| 幾顆號還順手 | 1–3 顆 | 10 顆以上 |
| 環境隔離 | 有 | 有 |
| 代理綁定 | 要另外裝擴充功能 | 內建,一顆號一條 |
| 備註與分組 | 沒有,要自己記 | 內建 |
| 指紋參數 | 不能調 | 可以調(新手不要調) |
判斷點是數量,不是安全性。 兩種做法的隔離效果沒有本質差別,差的是十顆號之後你還記不記得誰是誰。
五、失敗的時候看症狀,不要一直重貼
貼完進不去,先分類再動作。同一個畫面背後可能是三種完全不同的原因,重貼只解得了其中一種。
| 你看到的 | 多半是什麼 | 怎麼處理 |
|---|---|---|
| 還是登入頁 | cookie 沒貼進去,或格式不對 | 確認網域是 facebook.com、整段 JSON 都貼了,重新整理 |
| 進去一秒又被踢回登入頁 | cookie 已經失效 | 改用帳密加 2FA 登入,見2FA 金鑰怎麼用 |
| 要求輸入驗證碼 | 平台在確認是不是本人 | 用憑證裡的 2FA 金鑰算,多數可以過 |
| 要求上傳證件 | 帳號被要求身分驗證 | 誰都幫不了,截圖開工單,見被檢查點卡住時怎麼辦 |
| 進得去但有限制橫幅 | 帳號本身有狀況 | 截圖開工單,不要自己申訴 |
| 進去的是別人的帳號 | 設定檔沒隔離乾淨 | 換一個全新的設定檔重來 |
第二列與第三列最容易被搞混,而處理方式相反。 被踢回登入頁代表那段狀態已經死了,重貼一百次都一樣;要驗證碼代表平台認得你,只是要你證明身分,那一關用 2FA 金鑰過得去。判斷的方法很簡單:看它有沒有叫得出你的名字或遮蔽過的信箱。 叫得出來就是第三列。
還有一個判斷值得先知道:「cookie 失效」跟「帳號已經死了」在畫面上長得很像,但責任歸屬不同。 cookie 失效是正常耗損,用帳密加 2FA 就進得去,不算商品有問題;帳號本身被停用的話,帳密那條路也會失敗,而且多半會直接告訴你帳號已停用。所以回報之前先走一次密碼登入,那一步同時是你的證據:兩條路都不通,才是真的要開工單的情況。
六、進去之後的第一個小時
登入成功不是終點,接下來一小時做錯事一樣會死。
當天不要做這三件:改密碼、改信箱、換頭像。那串動作正好是盜用者拿到帳號之後會做的事,系統分不出你跟他的差別。正確的做法是靜置、隔天再開始有規律的使用,完整節奏在拿到號的第一個小時與前 7 天養號。
還有一件跟保固有關的事:保固期限從出貨那一刻起算,而多數商品只保首次登入。所以 cookie 貼不進去、貼進去就被踢、一登入就看到限制橫幅,這幾種都要當下截圖開工單,不要自己研究到隔天。驗收該看什麼在驗收 SOP。
七、關於 cookie 的四個誤解
「用 cookie 登就不會被封。」 不會。cookie 影響的只有登入這一關。帳號之後活不活,看的是環境有沒有隔離、加碼有沒有節制、素材有沒有踩線。
「cookie 可以一直用。」 不行。它是有時效的工作階段,也會因為對方登出、改密碼或平台判定異常而提前失效。把它當成消耗品,把 2FA 金鑰當成資產。
「cookie 比密碼安全。」 對你而言更順,但它同時也意味著:任何拿到那段 cookie 的人都等於拿到那個帳號,不需要密碼也不需要 2FA。 所以它跟密碼一樣要保管,不要丟在群組裡、不要貼進線上格式化工具。
「貼 cookie 需要很厲害的工具。」 不需要。一個瀏覽器設定檔加一個免費擴充功能就能做完,工具解決的是數量問題不是能力問題。
一句話總結
cookie 登入搬的是狀態,不是密碼。 先把獨立設定檔與穩定網路準備好,再貼 cookie,貼完記得重新整理。失敗的時候看症狀分類,不要一直重貼:回到登入頁是 cookie 死了,要驗證碼是平台要你證明身分,要證件就直接開工單。
登入之後的節奏比登入本身更決定帳號能活多久,下一步看拿到號的第一個小時。
資料來源(官方頁面查證於 2026-09-15)。文中標為客服對話與實務判斷的部分來自我們自己的工單,不出自這些頁面:
- 使用多個設定檔管理 Chrome, Google Chrome 說明, support.google.com
- 如何匯入與匯出 cookie(Import 鍵與三種格式), Cookie Editor, cookieeditor.org
- 建立 Profile(欄位與 cookie 支援的格式), AdsPower 說明中心, help.adspower.com
- Cookie 匯出, AdsPower 說明中心, help.adspower.com
- Facebook 雙重驗證的運作方式(陌生瀏覽器或裝置會被要求登入碼), Facebook 使用說明, facebook.com
- 帳號安全, Facebook 使用說明, facebook.com
- Cookie 政策(平台怎麼用 cookie 辨識工作階段), Meta, facebook.com
常見問題
cookie 登入是什麼意思?
把賣家那邊「已經登入」的狀態匯出成一段文字,貼進你的瀏覽器。平台看到的是一個既有的工作階段,不是一次陌生裝置上的密碼登入,所以多半不會跳驗證關卡。
為什麼賣家要我用 cookie 登,不要用密碼?
用密碼登入等於告訴平台「有一台從沒見過的裝置拿到了這組密碼」,那正是盜用的特徵,驗證關卡就是這樣被觸發的。cookie 沿用既有狀態,觸發機率低很多。
一定要買指紋瀏覽器嗎?
不一定。只有一兩顆號的話,Chrome 內建的獨立設定檔加一個 cookie 匯入擴充功能就夠。要管到十顆以上,AdsPower 這類工具省下來的時間才划算。
cookie 要貼哪裡?
AdsPower 在新建 profile 的表單裡就有 cookie 欄位,支援 JSON、Netscape、Name=Value 三種格式。用 Chrome 的話是先開好獨立設定檔,再用 Cookie-Editor 這類擴充功能的 Import 貼進去。
貼完 cookie 要重新整理嗎?
要。貼上之後回到 facebook.com 重新整理一次,才會帶著新的 cookie 去要頁面。直接在已開的分頁等是等不到的。
cookie 會過期嗎?
會。它是一段有時效的工作階段,也會因為對方登出、改密碼、或平台判定異常而提前失效。失效的症狀就是回到登入頁。
cookie 失效了怎麼辦?
改用帳號密碼加 2FA 金鑰登入,這也是憑證裡附那兩樣的原因。登入之後照第一個小時的節奏走,不要當天再做別的變更。
Facebook 的 cookie 裡哪幾顆是關鍵?
c_user 存的是使用者編號,xs 存的是工作階段密鑰,這兩顆決定平台認不認得你已經登入。缺任何一顆都會被丟回登入頁。
貼 cookie 前要不要先設代理?
要。順序是先把網路設好再開瀏覽器,否則第一次請求會從你自己的出口送出去,等於白做。
一個 profile 可以放兩顆帳號嗎?
不要。cookie、本機儲存、已登入的第三方工作階段全都會互相看到,一顆出事會牽連另一顆。一個帳號一個 profile 是這件事的底線。
AdsPower 要花錢嗎?
它有免費與付費方案,免費方案能建幾個 profile 各家轉述的數字不一致,以官網當下為準。這篇用到的建 profile、貼 cookie、設代理都是基本功能,付費差在團隊協作、批次與自動化。
代理一定要買嗎?
看帳號地區。帳號地區跟你的網路差很遠就需要,差不多的話固定家用寬頻反而更穩。重點從來不是換 IP,是不要一直跳。
登入成功之後第一件事做什麼?
什麼都不要做。靜置三十分鐘,當天不要改密碼、不要改信箱、不要上傳頭像,那串動作跟盜用者的行為序列一模一樣。
cookie 登進去看到限制橫幅怎麼辦?
截圖開工單,那是帳號本身的狀況,不是登入方式的問題。保固期限從出貨起算,越早回報越好。
可以把 cookie 存起來重複用嗎?
可以存起來當備份,但它會隨著時間或對方的動作失效,不要當成長期憑證。真正該保管好的是 2FA 金鑰,那個弄丟沒有第二條路。
要把這篇的東西湊齊?
下一篇:拿到號的第一個小時接著看
買號前先把設備與網路準備好
九成的「號一登入就死」不是貨的問題,是環境的問題。這一篇要在你下單之前看完。
拿到號的第一個小時該做什麼
順序錯了,健康的帳號也會死。這一小時同時也是你的保固期限,做完才算驗收。
Instagram 帳號養號 SOP:改用戶名稱與第一篇貼文之前該做什麼
一個帳號一個瀏覽器環境、一個 IP,第一週什麼都不要發。這是我們給「拿 IG 做內容、不是投廣告」的買家的順序,包含什麼時候改帳號名稱才安全
2FA 金鑰怎麼用
你拿到的不是驗證碼,是產生驗證碼的種子。搞懂這個差別,這題就結束了。
驗收 SOP:拿到號 30 分鐘內該做什麼
一張檢查表。做完了才叫收貨,沒做完就過了保固期限,後面出事只能自己吞。
帳號被檢查點卡住時怎麼辦
先分清楚是哪一種卡法。有些做完驗證就過了,有些做什麼都沒用,認清這件事能省下很多時間和錢。
Facebook 廣告投放完整指南:從零到第一支廣告上線
一頁看完整條路。從「廣告管理員在哪」到「預算怎麼加」,中間每一個會卡住的點都標出來,並連到對應的細節。